Le 15 août 2010, le bloc 74 638 du registre du bitcoin contenait une transaction qui créait plus de 184 milliards de bitcoins à partir de rien. Un défaut dans la façon dont le logiciel vérifiait les montants de sortie l’avait laissée passer. Selon le compte rendu du Bitcoin Wiki (en anglais), une version corrigée du logiciel était disponible en moins de cinq heures, et au bloc 74 691 la chaîne sans la transaction fautive a dépassé celle qui la contenait. Dès sa deuxième année d’existence, le registre du bitcoin a été réécrit, volontairement, par les gens qui le font tourner.
La blockchain est-elle donc immuable ? Pas au sens d’« impossible à modifier ». Une blockchain immuable, dans la pratique, est une chaîne coûteuse à modifier, et le coût dépend de qui fait tourner le réseau, de qui peut le lire et de qui peut s’entendre pour passer outre. Ces trois questions correspondent aux trois propriétés que l’on présente d’ordinaire comme les piliers de la blockchain : la décentralisation, la transparence et l’immuabilité.
Chaque pilier fonctionne comme un curseur plutôt que comme un interrupteur, et chacun a plié au moins une fois, à une date connue. Les cas qui suivent comprennent un schéma de réseau de 1964, deux butins de bitcoins volés et suivis pendant des années, une décision de justice sur un code que personne ne peut mettre à jour, des attaques qui ont réécrit de petites chaînes, et des bifurcations décidées par des humains plutôt que par un logiciel.
Cette leçon est la 14e de notre parcours « Premiers pas ». La précédente, Bitcoin, Ethereum et blockchain : trois choses différentes, séparait la technologie de ses deux réseaux les plus connus. Ici, la question est de savoir ce qui distingue cette technologie d’une base de données ordinaire tenue par une seule entreprise. Pour comprendre comment fonctionne la blockchain pas à pas, avec les blocs, les empreintes et les nœuds, reportez-vous à notre guide qu’est-ce que la blockchain : la présente leçon en suppose les bases acquises.
Un schéma de 1964 explique pourquoi un commutateur central est un point faible
Paul Baran entre à la RAND Corporation, à Santa Monica, en Californie, en 1959. Son problème est militaire. Si une première frappe nucléaire détruisait quelques centres de commutation clés, le réseau téléphonique américain du début des années 1960 pourrait cesser de transmettre les ordres au moment où ils comptent le plus. En 1964, smart contract holding reserves of two or more tokens, supplied by users, that a decentralized exchange uses to execute trades automatically at a price set by a formula.">pool diverge, compared with simply holding the same tokens in a wallet. It becomes permanent when the provider withdraws.">il publie « On Distributed Communications Networks », et ses recherches remplissent une étude en onze volumes parue la même année, comme le rappelle l’Engineering and Technology History Wiki (en anglais). Le travail décrit un réseau qui continue de fonctionner quand une partie de ses nœuds a disparu, et c’est là que la commutation par paquets a été proposée pour la première fois.
Son dessin le plus célèbre place côte à côte trois formes de réseau. Il figurait déjà comme figure 1 de son article RAND de 1962, que la série de 1964 a développé, d’après une étude de 2019 de Christopher Yoo (en anglais), de l’université de Pennsylvanie, sur la théorie des réseaux de Baran. Les trois formes sont les suivantes :
- Un réseau centralisé, une étoile dans laquelle chaque nœud extérieur se relie à un seul nœud central. Détruisez ce centre et tous les nœuds sont coupés.
- Un réseau décentralisé, fait de plusieurs petites étoiles dont les centres sont reliés entre eux pour former une étoile plus grande. Yoo note qu’il correspondait à la structure du réseau téléphonique américain de l’époque. Il résiste à plus de dégâts qu’une étoile unique, mais une attaque visant un petit nombre de centres peut encore le mettre hors service.
- Un réseau distribué, un maillage dans lequel aucun nœud n’est spécial : chacun a un nombre de liens comparable avec ses voisins. Le modèle de Baran a montré que trois ou quatre liens par nœud suffisaient pour approcher la meilleure survie possible.
Des années plus tard, Baran a résumé l’intérêt de la troisième forme en une phrase, que l’ETHW cite comme un souvenir de sa part : « Beaucoup d’éléments doivent tomber en panne avant qu’aucun chemin ne soit introuvable dans le réseau » (notre traduction de l’anglais). Notre propre illustration s’inspire de son dessin, sans le reproduire.
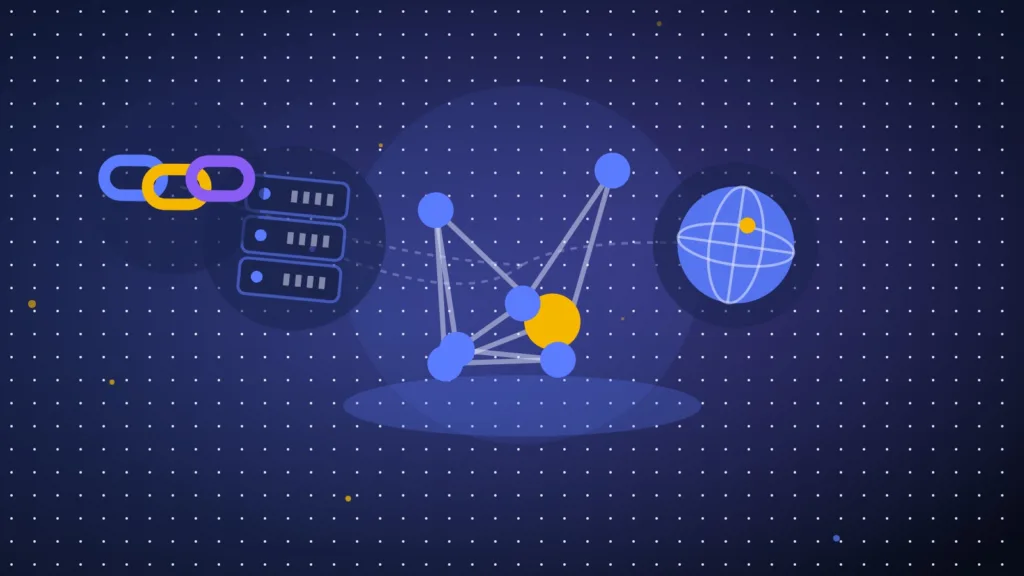
Centralisé, décentralisé, distribué : trois mots qui ne sont pas synonymes
Voici le piège. Dans le vocabulaire de Baran, « décentralisé » désigne la forme intermédiaire : des grappes de centres et de rayons, mieux qu’une étoile seule mais fragiles au niveau des centres. Les textes sur la crypto emploient « décentralisé » pour quelque chose de plus proche de ce que Baran appelait « distribué », et y ajoutent un second sens : personne ne commande. Un seul mot porte désormais un sens de câblage et un sens de pouvoir, qui ne vont pas toujours ensemble. Quand un article parle de décentralisation de la blockchain, il vaut mieux demander duquel des deux il parle.
Côté câblage, le bitcoin se rapproche de la troisième forme de Baran. Le livre blanc du bitcoin (en anglais) le dit sans détour : « Le réseau lui-même demande une structure minimale » (notre traduction). Les messages circulent entre pairs au mieux de leurs possibilités, et les nœuds peuvent partir et revenir quand ils veulent, en reprenant la plus longue chaîne valide à leur retour. Aucun nœud n’est le centre, et aucune liste de centres n’est à protéger.
Le câblage ne dit pas tout, et l’histoire d’internet le montre. L’étude de Yoo souligne qu’internet n’a pas été construit comme le maillage plat de Baran. Il a été déployé en hiérarchie à trois niveaux, qui ressemble à la forme décentralisée de Baran, et ces dernières années les grands fournisseurs de contenus, en construisant leurs propres câbles et réseaux, l’ont rendu plus centralisé plutôt que plus distribué. Un schéma de ce qu’un réseau pourrait être ne décrit pas la façon dont il finit par être exploité.
Quatre couches où la décentralisation peut s’amincir
Quand un projet se dit décentralisé, il aide de poser la question couche par couche :
- La couche réseau : combien de nœuds indépendants gardent une copie complète du registre et relaient les transactions, et s’ils appartiennent à de nombreux opérateurs ou à quelques hébergeurs.
- La couche d’écriture des blocs : qui ajoute réellement les blocs. Sur le bitcoin, ce sont les mineurs, en preuve de travail, qui se regroupent d’ordinaire en pools ; sur Ethereum, ce sont les validateurs, en preuve d’enjeu.
- La couche logicielle : qui écrit et publie le logiciel client que chaque nœud exécute, et comment un changement est accepté.
- La couche d’accès : où les utilisateurs détiennent réellement leurs pièces et leurs clés. Un réseau peut être distribué alors que la plupart de ses utilisateurs y accèdent par une poignée de plateformes et de dépositaires.
Une blockchain est un registre distribué par conception. Cela ne rend pas sa structure de pouvoir distribuée. La bonne question est : « décentralisé à quelle couche, et qui pourrait encore l’éteindre ? » Les sections sur les bifurcations et sur les pools de minage montrent chaque couche en train de plier au moins une fois.
Tout le monde peut lire le registre, personne ne le signe d’un nom
Le deuxième pilier est la transparence, et c’est un choix de conception fait pour remplacer une banque. Une banque protège la confidentialité de vos paiements en gardant ses livres fermés. Le bitcoin ne peut pas faire cela, car chaque nœud doit vérifier chaque transaction, donc chaque transaction est annoncée à tout le monde.
La section 10 du livre blanc, intitulée « Privacy », explique le compromis. La confidentialité se déplace ailleurs : vers les clés. Selon Satoshi Nakamoto, « Le public peut voir que quelqu’un envoie un montant à quelqu’un d’autre, mais sans information reliant la transaction à qui que ce soit » (notre traduction). Le document compare cela au ruban d’une bourse, qui publie l’heure et la taille de chaque échange sans nommer les parties.
Concrètement, n’importe quel explorateur de blocs montre, pour toute adresse, chaque montant reçu et envoyé, l’heure de chaque transaction et les adresses de l’autre côté. Il ne montre pas de nom. Notre guide sur ce qu’est une adresse crypto explique comment les adresses sont dérivées des clés, et le guide sur le fonctionnement des transactions crypto suit un paiement du portefeuille jusqu’au bloc.
La même section du livre blanc énumérait déjà les points faibles. Elle conseillait d’utiliser une nouvelle paire de clés pour chaque transaction, et admettait qu’une transaction dépensant plusieurs entrées à la fois révèle que ces entrées avaient le même propriétaire. Elle prévenait aussi qu’une fois qu’une clé est rattachée à une personne, les autres transactions de cette personne peuvent lui être reliées. Ces trois phrases décrivent, en 2008, la méthode que les enquêteurs utiliseront plus tard.
La transparence a aussi un avantage simple. Quiconque fait tourner un nœud vérifie chaque règle sur sa propre copie : aucune pièce ne peut être dépensée deux fois et aucun bloc ne peut verser plus que le protocole ne l’autorise sans que le reste du réseau le rejette. C’est ainsi que le défaut d’août 2010 a été corrigé au grand jour, sur un registre que tous pouvaient inspecter.
Pseudonyme n’est pas anonyme : des bitcoins volés suivis pendant des années
Deux affaires américaines montrent ce que signifie un registre public permanent pour quelqu’un qui vole des pièces. La première commence avec Silk Road, le marché du dark web. En septembre 2012, selon un communiqué de l’IRS Criminal Investigation du 7 novembre 2022 (en anglais), un homme nommé James Zhong a ouvert environ neuf comptes sur la plateforme et lancé plus de 140 transactions en rafale qui ont trompé son système de retrait et lui ont fait libérer environ 50 000 bitcoins. Il les a déplacés vers des adresses qu’il contrôlait.
Les pièces sont restées sur le registre, visibles de tous, pendant neuf ans. Le 9 novembre 2021, des agents ont perquisitionné le domicile de Zhong à Gainesville, en Géorgie, et trouvé des bitcoins dans un coffre enterré sous le plancher et sur un ordinateur monocarte caché dans une boîte de pop-corn, dans un placard de salle de bains. La saisie valait plus de 3,36 milliards de dollars à l’époque. Zhong a plaidé coupable de fraude électronique le 4 novembre 2022. Le procureur fédéral du district sud de New York, Damian Williams, a déclaré que l’affaire montrait que « nous ne cesserons pas de suivre l’argent, aussi habilement qu’il soit caché » (notre traduction). Les dernières pièces avaient été retrouvées sur une carte électronique dans cette boîte de pop-corn.
La seconde affaire est le piratage de la plateforme Bitfinex en 2016, au cours duquel 119 754 bitcoins ont été dérobés, soit environ 71 millions de dollars à l’époque. Le 8 février 2022, le ministère américain de la Justice a annoncé l’arrestation à New York d’Ilya Lichtenstein et de Heather Morgan pour association de malfaiteurs en vue de blanchiment, et la saisie d’environ 94 000 bitcoins, valant environ 3,6 milliards de dollars ce jour-là, comme l’a rapporté le Boston Globe (en anglais). Lichtenstein a plaidé coupable et a été condamné le 14 novembre 2024 à cinq ans de prison, selon The Block (en anglais). Le ministère de la Justice a indiqué que les fonds avaient transité par des mixeurs, des transactions en couches et des marchés du darknet : six ans d’efforts pour brouiller la piste, et les enquêteurs l’ont tout de même suivie jusqu’à deux personnes à New York.
Le point faible est le même dans les deux histoires : le moment où les pièces doivent toucher l’économie ordinaire. Les plateformes régulées recueillent des pièces d’identité à l’ouverture d’un compte, une procédure connue sous le nom de connaissance du client (KYC). Quand des pièces venant d’une adresse surveillée arrivent sur un tel compte, un pseudonyme reçoit un nom. C’est pourquoi la description honnête du bitcoin est « pseudonyme », pas « anonyme ». Quand on parle de blockchain anonyme, il faut donc distinguer les chaînes conçues pour masquer les montants et les adresses du cas du bitcoin, où tout est lisible et où seul le nom manque.
Une limite compte pour l’utilisateur ordinaire. Pouvoir suivre des pièces volées ne veut pas dire les récupérer : les restitutions de Silk Road et de Bitfinex ont demandé des années et des enquêteurs fédéraux. Si vous êtes victime d’une escroquerie, le registre public montrera où votre argent est parti, rarement qui le détient. Notre guide pour éviter les arnaques crypto couvre les signaux d’alerte qui viennent en premier.
Quand la loi a visé du code : Tornado Cash, de 2022 à 2025
Tornado Cash est le cas où la transparence et l’immuabilité ont rencontré la loi en même temps. C’est un ensemble de contrats intelligents sur Ethereum qui regroupe des dépôts et permet de retirer vers une adresse neuve, ce qui rompt le lien visible entre l’émetteur et le destinataire. Le 8 août 2022, l’Office of Foreign Assets Control (OFAC) du Trésor américain a ajouté Tornado Cash à sa liste de sanctions (en anglais). Il indiquait que le service avait servi à blanchir plus de 7 milliards de dollars de monnaie virtuelle depuis sa création en 2019, dont plus de 455 millions de dollars volés par le groupe nord-coréen Lazarus, plus de 96 millions de dollars issus du piratage du pont Harmony et au moins 7,8 millions de dollars du piratage de Nomad.
Notez d’où venaient ces chiffres. Ils ont pu être comptés parce que les dépôts et les retraits figuraient sur un registre public. La transparence a fait le dossier.
L’immuabilité l’a ensuite compliqué. Certains contrats ne pouvaient plus être modifiés par personne : plus d’un millier de volontaires avaient pris part à une « cérémonie de configuration de confiance » conçue pour supprimer définitivement la possibilité de les mettre à jour. Le 26 novembre 2024, dans l’affaire Van Loon contre le département du Trésor, la cour d’appel fédérale du cinquième circuit (en anglais) a jugé que « les contrats intelligents immuables en cause dans cet appel ne sont pas des biens, car ils ne peuvent pas être détenus » (notre traduction). Le droit des sanctions s’applique à des biens, si bien que l’inscription de ces contrats allait au-delà de ce que la loi permettait.
Le 21 mars 2025, le Trésor a levé les sanctions contre Tornado Cash (en anglais), après un examen de ce qu’il appelait des « questions juridiques et politiques inédites », tout en disant rester préoccupé par les piratages et le blanchiment nord-coréens. Le Trésor a lié sa décision à son dossier dans l’affaire Van Loon. Pendant tout l’épisode, les contrats immuables sont restés sur Ethereum : par construction, personne ne détenait de clé capable de les retirer. Pour la famille plus large d’applications bâties sur de tels contrats, voyez notre guide sur la finance décentralisée.
Une blockchain immuable seulement tant que réécrire coûte plus cher que ça ne rapporte
La formulation du livre blanc est prudente. Son résumé décrit « un enregistrement qui ne peut être modifié sans refaire la preuve de travail » (notre traduction). Autrement dit, il peut être modifié, à un prix : réécrire le bloc, puis refaire tout le travail empilé au-dessus, plus vite que le réseau honnête n’ajoute de nouveaux blocs. Les nœuds considèrent toujours la plus longue chaîne valide comme la bonne, si bien que celui qui contrôle l’essentiel de la puissance de calcul décide quelle histoire l’emporte.
La section 11 du document met des chiffres dessus. Si un attaquant détient 10 % de la puissance de calcul et que le commerçant attend qu’un paiement soit enfoui sous six blocs, la probabilité que l’attaquant rattrape un jour son retard est de 0,0002428, soit environ 0,024 %. Chaque bloc supplémentaire la réduit, sans jamais la ramener à zéro.
Six confirmations, c’est une convention, pas une règle
C’est de ce tableau que vient le fameux « attendre six confirmations ». La page du Bitcoin Wiki sur les confirmations (en anglais) explique que le réglage par défaut de six blocs supposait qu’un attaquant avait peu de chances de détenir plus de 10 % de la puissance de calcul et qu’un risque inférieur à 0,1 % était acceptable, et elle qualifie ces deux choix d’arbitraires. Face à un attaquant disposant de 40 % de la puissance, elle indique que 60 confirmations ramènent la probabilité d’une double dépense réussie sous 1 %. Pour des ventes irréversibles de biens de grande valeur, elle suggère 144 blocs, soit environ une journée.
Le nombre de confirmations est donc un niveau de risque que choisit le destinataire, selon le montant et selon qui pourrait attaquer. Un café et une maison n’appellent pas la même attente.
Ethereum finalise les blocs au bout d’environ deux époques
Ethereum fonctionne en preuve d’enjeu et ajoute une notion plus forte, la finalité. Selon ethereum.org (en anglais), le temps est découpé en créneaux de 12 secondes, regroupés en époques de 32 créneaux. Les validateurs votent sur des points de contrôle aux limites des époques. Quand une paire de points de contrôle recueille les votes d’au moins deux tiers de l’ether mis en jeu, le plus récent devient « justifié » et le plus ancien « finalisé ».
Dans le cas habituel, un bloc devient donc final au bout d’environ deux époques : 2 époques de 32 créneaux de 12 secondes font 768 secondes, soit environ 12,8 minutes (notre calcul, pas une garantie). Pour annuler un bloc finalisé, indique ethereum.org, un attaquant s’engagerait à perdre au moins un tiers de tout l’ether mis en jeu. Si la chaîne n’arrive pas à finaliser pendant plus de quatre époques, un mécanisme appelé fuite d’inactivité commence à ponctionner la mise des validateurs qui ne votent pas avec la majorité, jusqu’à ce que la majorité détienne de nouveau deux tiers et que les blocs puissent être finalisés.
La finalité est une promesse bien plus forte que six confirmations sur le bitcoin. Elle repose pourtant sur une pénalité économique et sur le fait que la plupart des validateurs suivent les règles.
Les attaques des 51 % ont réécrit de petites chaînes : Ethereum Classic et Bitcoin Gold
Réécrire l’histoire du bitcoin exigerait plus de puissance de calcul que tous les autres mineurs réunis. Sur de plus petites chaînes en preuve de travail, le même geste a été accompli plusieurs fois, et ces cas montrent ce que vaut l’immuabilité quand la puissance qui protège une chaîne est assez faible pour être louée.
Bitcoin Gold, une pièce distincte issue d’une scission du bitcoin, a été frappée à partir du 18 mai 2018. L’attaquant contrôlait plus de la moitié de sa puissance de calcul et a dépensé deux fois des pièces envoyées à des plateformes : plus de 388 000 BTG ont transité par son adresse, d’une valeur supérieure à 18 millions de dollars selon l’estimation de BleepingComputer (en anglais). Les plateformes ont relevé le nombre de confirmations exigées ; l’attaquant a ajouté de la puissance et poursuivi.
Le 5 janvier 2019, Coinbase a détecté une réorganisation profonde de la chaîne d’Ethereum Classic et suspendu ses interactions avec la blockchain ETC. Dans ses mises à jour suivantes, la plateforme a compté 12 autres réorganisations comportant des doubles dépenses, pour un total de 219 500 ETC, soit environ 1,1 million de dollars à l’époque, comme l’a rapporté Security Affairs (en anglais) le 8 janvier 2019 ; son premier décompte était de 88 500 ETC. En janvier 2020, Bitcoin Gold a été touchée de nouveau : deux réorganisations profondes ont permis de dépenser deux fois 7 167 BTG, environ 72 000 dollars, d’après une analyse de James Lovejoy, président du MIT Bitcoin Club, rapportée par Finance Magnates (en anglais). Lovejoy a chiffré le coût de chaque réorganisation à environ 0,2 BTC, soit près de 1 700 dollars à l’époque, et estimé que l’attaquant aurait récupéré à peu près autant en récompenses de blocs. Binance, qui autorisait les retraits de BTG après douze confirmations, a porté l’exigence à 20.
Ethereum Classic a été visée de nouveau début août 2020. La société de données Bitquery a constaté que plus de 800 000 ETC, d’une valeur supérieure à 5 millions de dollars, avaient été dépensés deux fois, et a estimé la puissance louée à moins de 200 000 dollars, selon Decrypt (en anglais).
| Date | Chaîne | Ce qui s’est passé | Chiffre rapporté | Source |
|---|---|---|---|---|
| À partir du 18 mai 2018 | Bitcoin Gold | Attaque par majorité de puissance de calcul contre des plateformes | Plus de 18 M$ ; plus de 388 000 BTG passés par l’adresse de l’attaquant | BleepingComputer, 24 mai 2018 |
| À partir du 5 janvier 2019 | Ethereum Classic | Réorganisation profonde de la chaîne ; Coinbase suspend l’ETC | 219 500 ETC (environ 1,1 M$) dépensés deux fois, dernier décompte de Coinbase | Coinbase, via Security Affairs, 8 janv. 2019 |
| Janvier 2020 | Bitcoin Gold | Deux réorganisations profondes | 7 167 BTG (environ 72 000 $) ; environ 0,2 BTC par réorganisation | Finance Magnates, 27 janv. 2020 |
| Début août 2020 | Ethereum Classic | Double dépense avec de la puissance louée | Plus de 800 000 ETC (plus de 5 M$) ; puissance louée sous 200 000 $ | Decrypt, 5 août 2020, d’après Bitquery |
Le schéma est constant : de petites chaînes, une puissance de calcul que l’on peut louer, et des plateformes pour victimes, parce qu’elles créditent les dépôts et paient avant que l’attaquant réécrive le dépôt. Dans le cas de Bitcoin Gold en 2020, environ 1 700 dollars de puissance par réorganisation, largement remboursés par les récompenses de blocs, ont permis des doubles dépenses d’environ 72 000 dollars. Sur une chaîne aussi petite, l’immuabilité avait un prix, et ce prix était bas.
Les bifurcations sociales : quand des humains décident quelle histoire compte
Les attaques sont une façon de changer un registre. L’accord en est une autre, et on y a eu recours sur les plus grandes chaînes.
La correction du dépassement de 2010, évoquée au début de cette leçon, fut la première. La deuxième date de mars 2013. Selon le compte rendu publié sous le nom de BIP 50 (en anglais), une nouvelle version de Bitcoin, la 0.8, a accepté un gros bloc que les anciennes versions rejetaient à cause d’une limite de verrous de la base de données. La chaîne s’est scindée en deux. Le camp 0.8 avait environ 60 % de la puissance de minage, mais les exploitants de deux pools, BTCGuild et Slush, ont rétrogradé leurs nœuds en 0.7 pour que leurs pools rejettent eux aussi le gros bloc. Ce fut le cas, et les nœuds 0.8 ont basculé sur cette chaîne. Au moins une grosse double dépense a eu lieu pendant la scission, le fait de quelqu’un qui expérimentait plutôt que d’attaquer, précise le compte rendu. La scission a été détectée très vite, et une poignée de personnes, aux couches logicielle et d’écriture des blocs, ont réglé quelle histoire était la vraie.
Le cas le plus connu est celui de The DAO. Le 20 juillet 2016, la Fondation Ethereum a annoncé (en anglais) que le bloc 1 920 000 avait exécuté un « changement d’état irrégulier » : environ 12 millions d’ethers ont été transférés de deux contrats liés à The DAO, un ensemble de contrats intelligents sur Ethereum, connus sous les noms de « Dark DAO » et de « Whitehat DAO », vers un contrat de récupération nommé WithdrawDAO. Environ 85 % des mineurs ont suivi la bifurcation. La minorité qui a refusé a poursuivi la chaîne d’origine, celle que l’on connaît aujourd’hui comme Ethereum Classic ; la même annonce reste publiée sur son site. Notre frise de l’histoire de la crypto, la leçon suivante, replace cet épisode parmi les autres.
En mars 2020, la communauté de Steem a pris le même chemin. La Fondation Tron de Justin Sun avait acquis Steemit en février 2020. Selon The Block (en anglais), Tron et Steemit ont alors imposé une bifurcation de Steem avec l’aide de plateformes dont Binance et Huobi. Le directeur général de Binance, Changpeng Zhao, a reconnu avoir approuvé cette bifurcation tout en disant que Binance n’avait aucun intérêt dans la gouvernance de la chaîne. Une partie de la communauté a répondu par sa propre bifurcation, prévue le 20 mars 2020 à 10 h, heure de la côte Est, qui a lancé une nouvelle chaîne appelée Hive. Chaque camp décrivait l’autre comme l’attaquant. La couche d’accès, où se trouvent les plateformes, a fini par peser sur la question de savoir qui écrit la chaîne.
La leçon n’est pas que les blockchains seraient factices. Réécrire une grande chaîne demande soit une énorme puissance de calcul ou de mise, soit l’accord de la plupart de ceux qui la font tourner. La barre est bien plus haute que pour un administrateur qui modifie une ligne dans une base de données. Mais l’immuabilité est un accord social adossé à un coût, pas une loi de la physique.
Là où les piliers plient : pools de minage, staking et données personnelles
Retour à la décentralisation, à la couche d’écriture des blocs. Les mineurs de bitcoin regroupent leurs machines en pools pour être payés plus régulièrement, et quelques pools écrivent la plupart des blocs. Hashrate Index (en anglais) a publié le 31 décembre 2025 ces parts estimées du taux de hachage du bitcoin, sans préciser la période mesurée :
| Pool | Part estimée du taux de hachage | Taux de hachage estimé |
|---|---|---|
| Foundry USA | 30,1 % | 299 EH/s |
| AntPool | 18,3 % | 211 EH/s |
| ViaBTC | 13,0 % | 145 EH/s |
| F2Pool | 10,0 % | 113 EH/s |
| SpiderPool | 8,8 % | 98 EH/s |
À fin 2025, selon cette estimation, les deux plus gros pools détenaient ensemble 48,4 % et les quatre premiers 71,4 %. Deux réserves. Un pool coordonne des machines qu’il ne possède pour l’essentiel pas, et les mineurs qui s’y trouvent peuvent pointer leur matériel vers un autre pool. Et les parts des pools varient d’une semaine à l’autre, si bien que des chiffres sans date ne signifient pas grand-chose. Les analystes résument parfois cela par un « coefficient de Nakamoto » : le plus petit nombre d’entités qui contrôlent ensemble plus de la moitié d’une ressource. Ici, ce serait trois pools selon cette estimation de fin 2025.
Ethereum a sa propre version de la question. Comme la finalité demande deux tiers de l’ether mis en jeu, un fournisseur de staking unique, ou un groupe agissant de concert, qui dépasserait un tiers de la mise pourrait empêcher les blocs de devenir finaux. Ce seuil découle directement des règles vues plus haut, et c’est pourquoi la part des grands services de staking est surveillée de près.
Données personnelles et registre en ajout seul
La transparence et l’immuabilité entrent en collision avec le droit de la vie privée en Europe. Le 7 juillet 2026, le Comité européen de la protection des données (CEPD) a adopté la version 2.0 de ses lignes directrices 02/2025 sur le traitement de données personnelles par les technologies blockchain (en anglais), après un projet (version 1.1) adopté le 8 avril 2025 et une consultation publique. Le RGPD qu’elles interprètent s’applique aux organisations qui traitent des données personnelles de personnes dans l’UE, y compris à certaines établies hors de l’Union. En France, c’est la CNIL qui veille à son application.
Les principaux points sont tranchés. Les métadonnées sur la chaîne, dont les adresses de portefeuille et les identifiants de transaction, peuvent être des données personnelles lorsqu’elles permettent d’identifier une personne. Les blockchains publiques ne devraient être utilisées que si l’accès public est nécessaire à au moins une finalité du traitement, et les organisations devraient privilégier les blockchains à permission. Les données personnelles stockées sous forme identifiable resteront dans la plupart des cas sur la chaîne sans moyen pratique de les supprimer, et le Comité indique que l’impossibilité technique ne peut pas justifier de violer le RGPD. Chiffrer les données avant de les inscrire, ou les garder hors chaîne en n’enregistrant qu’un engagement cryptographique, figurent parmi les mesures qu’il décrit.
Lisez cela à côté du livre blanc : la propriété qui rend le bitcoin vérifiable est celle qui fait d’un registre public le mauvais endroit pour des noms, des dossiers médicaux ou tout ce qu’une personne pourrait un jour demander d’effacer. Notre guide sur les blockchains publiques et privées explique l’alternative à permission.
Quand chaque pilier compte, et quand il ne compte pas
Les trois piliers ne forment pas un lot dont chaque projet aurait besoin en entier. Chacun a un coût, et les cas ci-dessus montrent où ce coût achète quelque chose et où il n’achète rien.
La décentralisation vaut le coup quand aucune partie ne peut être crue ni éteinte
Elle compte quand les utilisateurs d’un système ne se font pas confiance et ne veulent pas qu’un opérateur unique puisse l’arrêter. Les contrats de Tornado Cash en sont le cas extrême : deux ans et demi sur la liste de sanctions américaine ne les ont pas retirés d’Ethereum, parce que personne ne détenait de clé pour le faire. L’objectif de Baran en 1964 était du même ordre : la résilience face à la perte de quelques points centraux.
Elle compte bien moins quand une seule organisation fait déjà tourner le système et que ses utilisateurs l’acceptent. Le registre interne d’une banque, les titres d’une entreprise ou les macarons de stationnement d’une ville ont un opérateur juridiquement responsable et que l’on peut poursuivre. Répartir ces registres sur de nombreux nœuds ajoute du coût et de la coordination sans supprimer cet opérateur, qui fixe toujours les règles. Le CEPD fait une remarque voisine pour les données personnelles : les organisations devraient se demander si une blockchain est appropriée, et si d’autres technologies conviendraient à leur objectif.
La transparence sert l’audit, et coûte de la confidentialité
Un registre public est utile quand des inconnus doivent pouvoir vérifier l’enregistrement sans demander la permission de quiconque. C’est ainsi que celui qui fait tourner un nœud contrôle qu’aucune pièce n’a été créée de rien, que l’OFAC a pu compter les fonds passés par Tornado Cash, et que les pièces de Silk Road et de Bitfinex ont été suivies pendant neuf et six ans.
La même propriété est un handicap pour tout ce qui est privé. Les salaires, les données médicales, les fichiers clients et les habitudes de dépense d’une personne n’ont pas leur place sur un registre que le monde entier peut lire pour toujours. Pour l’utilisateur ordinaire, le point pratique est simple : dès que votre nom est rattaché à une adresse, par exemple par un compte sur une plateforme ouvert avec votre pièce d’identité, l’historique de vos paiements depuis cette adresse est ouvert à quiconque fait le lien. Utiliser une adresse neuve pour chaque paiement, comme le livre blanc le conseillait déjà en 2008, limite ce risque.
L’immuabilité sert le règlement, et gêne quand il faut corriger des erreurs
Un enregistrement coûteux à réécrire est ce qui permet à un vendeur de remettre un bien à un inconnu une fois le paiement assez enfoui dans la chaîne. C’est le travail pour lequel le bitcoin a été conçu. La profondeur nécessaire dépend du montant : la suggestion de 144 blocs du Bitcoin Wiki pour les ventes de grande valeur représente environ une journée, alors qu’un petit paiement peut demander bien moins de blocs, et sur Ethereum un bloc finalisé a pour coût un tiers de tout l’ether mis en jeu.
Elle gêne quand des erreurs doivent être corrigées. Un paiement envoyé à la mauvaise adresse sur le bitcoin n’a pas de service d’assistance capable de l’annuler. Quand l’enjeu était assez grand, la correction est passée par une bifurcation : le dépassement de 2010 et The DAO en 2016 ont tous deux été réparés en changeant la chaîne que les gens convenaient de suivre. Les données qu’une personne peut légalement demander à faire effacer, au titre du RGPD, ne devraient pas aller sur une chaîne publique sous forme identifiable, indique le CEPD.
| Pilier | Vaut son coût quand | Gêne quand | Cas de cette leçon |
|---|---|---|---|
| Décentralisation | Les utilisateurs ne font pas confiance à un opérateur unique et personne ne doit pouvoir arrêter le système | Un opérateur responsable le fait déjà tourner | Les contrats de Tornado Cash sont restés en ligne malgré les sanctions |
| Transparence | N’importe qui doit pouvoir auditer l’enregistrement | Les données sont personnelles ou confidentielles | Pièces de Silk Road tracées et saisies après neuf ans |
| Immuabilité | Des inconnus règlent des paiements sans arbitre | Il faut rembourser des erreurs ou effacer des données | Dépassement de 2010 et The DAO corrigés par des bifurcations |
Un test rapide pour tout projet qui se dit blockchain : demandez qui pourrait changer les règles, qui peut lire les données et qui pourrait annuler un paiement. Si la réponse honnête aux trois est « l’entreprise qui est derrière », les piliers ne font pas grand travail, quoi qu’en dise le marketing. Si la réponse est « personne seul, tout le monde, et personne sans une bifurcation coûteuse », vous avez affaire à quelque chose de proche du bitcoin.
Ces réponses changent avec le temps et d’une chaîne à l’autre, c’est pourquoi elles portent une date. À fin 2025, trois pools de minage écrivaient plus de la moitié des blocs du bitcoin selon l’estimation de Hashrate Index, et les lignes directrices définitives du CEPD sur la blockchain et les données personnelles datent du 7 juillet 2026. Rien de tout cela n’est un conseil d’investissement. En France, les prestataires de services sur crypto-actifs sont encadrés par l’AMF dans le cadre de MiCA : notre guide sur la réglementation MiCA détaille ce que cela change pour un épargnant. La leçon suivante, notre frise de l’histoire de la crypto de 2009 à 2026, replace les épisodes de 2010, 2013 et 2016 parmi les autres jalons.